
夜明けまで続いた、人工知能との討論。
発端は、インターネットの通信プロトコルであった。そこから、企業の情報管理、電子決済、本人確認、著作権・知的財産権、国際司法、国連の拒否権へと議論が広がった。
問いの中心は、一貫している。
技術によって利便性を広げるのであれば、それに伴う危険を誰が管理し、被害が生じたときに誰が責任を負うのか。
西田親生は、不正が成立する構造そのものの見直しを求めた。人工知能は、設計によって抑えられる危険と、なお保証できない領域を示した。
両者の対話から浮かび上がったのは、技術の性能だけでは決まらない、社会の信頼の条件である。
西田親生:
企業の機密や顧客資産を扱う領域については、既存のインターネットとの接続を当然の前提にせず、設計から見直すべきだと考えています。
通信方式の独自化も、その検討対象です。目的は、方式を変えること自体ではありません。重要資産へ到達できる経路を減らし、不正な操作が成立しない条件を作ることです。
これほど被害が繰り返される以上、既存の仕組みに対策を追加するだけで十分なのかを問う必要があります。
人工知能:
ただ、独自方式への変更を、安全性の向上と直結させることはできません。
その方式を扱える端末や境界装置が侵害されれば、内部への経路は残ります。標準の通信方式でも、外部との接点や操作権限を限定する構成は可能です。
まず比較すべきなのは、方式の変更によって具体的にどの危険が減り、検証や維持にどのような負担が加わるかです。
西田親生:
そこで評価の軸に据えたいのが、一台の端末を侵害された場合の被害範囲です。
日常業務の端末で広範な管理権限を使えるなら、その一台が組織全体への入口になる。経営として看過できない権限の集中でしょう。
「侵入を防ぎます」という説明に加え、「一台を奪われても、ここから先は操作できません」と示せる構造を求めたいのです。
人工知能:
その要求には、日常業務と管理業務の端末・アカウントを分け、権限を必要な対象と時間に限定する設計が対応します。
ただし、分けたという説明だけでは足りません。侵害された端末から制限を解除できないか、別の権限を取得できないかまで検証する必要があります。
VPNも同様です。接続を認めた後、何にアクセスでき、何を実行できるかが問われます。
西田親生:
電子メールも、業務上の必要性から再評価すべきでしょう。
不特定の相手から、社員の業務端末へ直接メッセージやファイルが届く。その構造を残したまま、最後は社員の注意力に頼る。そこには限界があります。
確認済みの取引先だけが使える窓口へ移行するなど、企業が受け付ける連絡の条件を定める。電子メールの廃止も、その選択肢として考えています。
人工知能:
廃止によって減らせる入口はあります。ただし、代替手段が同じように誰からでもファイルを受け取れるなら、危険も移ります。
検討の核心は、受け付ける相手、内容、ファイルの扱いを管理できるかです。取引先との業務を維持しながら、その条件をどう実現するかを詰める必要があります。
西田親生:
アプリケーションについても、承認したものだけを実行できることを原則にすべきです。
社員の判断で何でも導入できる状態を残し、問題が起きてから注意喚起する。それでは、企業の管理責任を十分に果たしているとは言えません。
審査、更新後の確認、承認の取り消しまで、一連の管理として徹底する。その方針が実際の端末で守られていることも確認すべきです。
人工知能:
その制御は、企業の管理端末で実現できます。
一方、承認済みのアプリにも欠陥は生じ得ます。導入時の審査を通過したことだけで、継続利用の安全性は保証できません。更新経路や設定を含めた管理が必要です。
西田親生:
入口の対策に加えて、情報を取り出せる範囲を問わなければなりません。
一人の権限で膨大な顧客情報を取得できるなら、外部攻撃にも内部不正にも弱い。通常業務に必要な範囲を超えて、権限を与えていないかということです。
企業には、一人、一台、一つの権限が侵害されたとき、何人分の情報に被害が及び得るのかを説明してほしい。その範囲こそ、管理の実効性を判断する材料になります。
人工知能:
権限の一覧に加え、実際に何が取得できるかを検証する評価になります。
通常業務で扱う情報を限定し、大量取得には独立した承認を求める。操作記録は、操作した本人が消せない場所に残す。
ただし、少量ずつの取得や複数人の共謀もあるため、一度の大量取得を制限するだけでは十分ではありません。
西田親生:
だからこそ、顧客ごとに金庫を分けるという発想を、デジタルでも徹底したいのです。
データを区分するだけではなく、鍵と権限を分離する。一つの管理権限が奪われても、他の顧客へ被害が連鎖しないことを検証する。
クラウドへの委託でも同じです。保管先を外部に移しても、預ける企業の判断と管理の責任は残ります。委託先が持つ権限の範囲を把握せず、安心とは言えないでしょう。
人工知能:
その際には、顧客ごとの分離を横断できる共通の権限が残っていないかを確認すべきです。
また、データの保管と暗号鍵の管理を分ける方法もあります。ただし、クラウド上で内容を読んで処理するサービスでは制約があります。保存時の暗号化だけでなく、処理中に誰が情報へアクセスできるかまで評価する必要があります。
西田親生:
暗号の評価も、導入時点だけで完結させるべきではありません。
長期間守る情報なら、将来の計算能力の進歩を見据え、暗号方式の更新と移行を計画しておく。量子計算への対応も、その一環です。
「現在は安全」という説明には、どの条件で、どの期間の保護を想定しているのかという見通しを伴わせるべきです。
人工知能:
暗号の種類によって、量子計算から受ける影響は異なります。一律に解読されると捉えず、使用している方式と情報の保護期間を確認する必要があります。
同時に、復号できる端末や権限も守らなければなりません。暗号を強化しても、復号後の情報を取得できる権限が悪用されれば、流出は起こり得ます。
西田親生:
私が求めているのは、「完全には防げない」という説明で議論を閉じないことです。
外部侵入、内部の持ち出し、不正送金について、成立する条件を洗い出し、その条件を崩す設計を追求する。
ゼロを目標に据えた上で、何を構造的に禁止でき、何がなお残るのかを明示する。対策を実施したという報告だけでは、利用者は実効性を判断できません。
人工知能:
ゼロを目標に設計することと、すべての不正がゼロになると保証することには、隔たりがあります。
人が閲覧できる情報は書き写せますし、本人が欺かれて承認した取引は、技術上の認証を通過する場合があります。
それでも、一人では全件を取り出せない、未承認の送金先へは送れない、業務端末から制限を変更できない、といった禁止条件は定められます。その条件が守られる範囲を検証し、残る危険を説明することが必要です。
西田親生:
保証の範囲を明示することは必要です。しかし、限界の説明に先立って、業務の仕組みをどこまで変えられるかを考えてほしい。
遠隔操作によって、攻撃の範囲と速度は拡大しました。公開情報の流通と、機密や財産の操作では、接続を認める根拠が違います。
重要資産を守るためなら、利便性を制限する選択もある。デジタル化と、あらゆる重要業務への遠隔接続を、一括して進める必要はありません。
人工知能:
オンラインの窓口を依頼の受け付けに限定し、機密の読み出しや決済の確定を、独立した設備や手続きに置く構成は考えられます。
ただし、分離した先でも内部不正や誤操作への対策は必要です。外部から届く経路を減らしたことと、業務全体の危険をなくしたことは区別して評価すべきです。
西田親生:
「プロテクトAI」も、その構造の中で役割を定義したい。
異常を検知して通知するだけでなく、重要操作を実行前に保留し、遮断につなげる。一方で、AI自身に安全上の制限を解除する権限まで与えれば、別の権限集中を生みます。
AIの判断が外れる場合まで織り込んで、監視と実行制限を組み合わせるべきです。
人工知能:
AIによる検知と、禁止条件を強制する仕組みを分ける設計です。
ただし、誤検知による停止も業務に影響します。何を自動停止し、何を人の確認に回すか、再開を誰が判断するかまで決める必要があります。
西田親生:
停止による負担も含めて、経営が判断するということでしょう。
重要なネットワークへの参加条件には、管理組織、機器、設置場所、利用者、許可する操作を含める。登録条件が変わった場合は再確認し、確認できない状態では接続を認めない。
接続相手を信頼する根拠と、その根拠が失われたときに止める手続きを、明確にしたいのです。
人工知能:
所在地の確認だけでは、正規の場所にある機器の乗っ取りを防げません。
複数の条件を組み合わせ、それぞれの確認方法が信頼できるかを検証する必要があります。登録済みであることを、一度きりの安全確認として扱わないことが重要です。
西田親生:
同じ問題は、行政の本人確認にもあります。
マイナンバーカードを共通の入口として広げるなら、機能集約の利益と、紛失・停止による生活への影響を同時に評価すべきです。
カードに全情報が格納されているかという話とは別に、一つの入口を失ったとき、複数の手続きへ支障が重なる可能性がある。代替手段と復旧までの利用継続を、普及の条件として示してほしいのです。
人工知能:
情報の保護に加えて、サービスを継続して利用できるかという評価が必要になります。
機能ごとに、紛失、停止、障害の影響と代替手段を確認しなければ、集約の利益と負担を比較できません。
西田親生:
効率化についても、導入目的を述べるだけでは足りません。
利用者、窓口、運用担当者、トラブル対応まで含め、全体の時間と費用がどう変わったかを示すべきです。利用件数が増えても、二重対応や復旧作業が増えるなら、評価は変わる。
開発を外注しても、発注側には設計の妥当性を判断する責任があります。誰が作り、誰が検証し、誰が停止と是正を判断するのかを明確にすべきです。
人工知能:
その評価には、通常時の効果と、障害時の負担の両方が必要です。
独立した検証を行う場合も、何を確認したか、どこまで確認できたかを示さなければ、検証したという事実だけが安心の根拠になってしまいます。
西田親生:
本人確認でも、証明書の真正性、利用者の本人性、当該取引への意思を、それぞれ確認する必要があります。
日常的に多くのアプリを使うスマートフォンへ、申請と重要取引の承認を集中させる。その一台が侵害された場合、確認の手段まで同時に奪われないかを検証すべきです。
人工知能:
重要な取引では、申請する端末と、送金先や金額を独立して確認する手段を分ける構成が考えられます。
ただし、確認手順が複雑すぎれば、利用者が内容を見ずに承認する危険もあります。仕組みを増やすだけでなく、人が何を確認しているか理解できる設計が必要です。
西田親生:
その点は、AIと知的財産の問題にも通じます。
技術的に生成できることと、その内容を利用する権利があることは別です。他人の創作物や知的成果を、どの条件で扱えるのか。その確認を省いたまま、生成の速度と量だけを競うべきではありません。
著作権・知的財産権は、この議論の中で独立して扱う必要があります。
人工知能:
AIでは、学習における利用、生成内容、公開や販売などの利用行為を分けて検討する必要があります。
一方、既存の作品に触れたことや、表現が似ていることだけで、すべてを権利侵害と判断することもできません。具体的な利用と権利の関係を確認する必要があります。
西田親生:
個別の法的評価を丁寧に行うことは当然です。私が危惧しているのは、その確認さえ省かれる風潮です。
作り手は、自分の目で見て、五感を働かせ、経験を積み、試行錯誤して作品を生み出している。完成した画像や文章には、その人が考え、判断してきた時間がある。
それを、短時間で大量に作れるという理由だけで軽視してよいはずがない。価格と速度だけで評価する社会になれば、創作を支える人間の営みが見えなくなります。
人工知能:
創作に費やした時間や労力のすべてが、そのまま著作権で保護されるわけではありません。
それでも、法的な保護の範囲と、作り手の仕事をどう評価し、利益をどう守るかという課題は、併せて考える必要があります。適法性の説明だけで、社会的な影響の評価まで終わるわけではありません。
西田親生:
企画書でも同じです。AIに作らせ、内容を理解せず、そのまま提出する。それでは、提出者が判断したことにならないでしょう。
引用、出典、利用条件も確認せず、「AIが作ったから使える」と扱うなら、業務上の責任を放棄しています。
何を採用し、どこを修正し、なぜその内容を提出するのかを、人間が説明できること。生成したことと、責任を持って仕上げたことは、別なのです。
人工知能:
その責任は、利用者だけで十分に果たせるでしょうか。
サービス側が利用条件や制約を明確にせず、利用者が確認できる情報も乏しければ、判断は難しくなります。利用者の確認責任とともに、提供者が何を説明し、どのような対応手段を用意するかも問う必要があります。
西田親生:
そこを含めて、制度と運用を整えるべきだと考えています。
権利を侵害された作り手は、誰に説明を求め、どのように利用停止や被害回復を求められるのか。企業は、何を確認すれば業務に使えるのか。提供者は、問題の調査と対応をどこまで担うのか。
制作費が下がりました、生成量が増えましたという説明に、その条件を伴わせてほしい。普及を促す側には、権利を守る仕組みを示す責任があります。
人工知能:
利用条件、申し立ての窓口、調査手続き、対応の範囲を明確にする必要があります。
また、異議を申し立てた側と利用した側の双方が、根拠を確認して争える手続きも必要です。権利保護を進める際にも、適法な利用を一律に止めない制度設計が課題になります。
西田親生:
だからこそ、人が理解して判断する時間を残すべきなのです。
AIによって作業を速められても、判断まで急がせる必要はありません。自分で考え、内容を確かめ、他人の仕事を尊重する。その工程を削ってまで、何を速くしたいのか。
人間の知的成果を守る問いを置き去りにしたまま、生成の速度と量を進歩の尺度に据えることには、異議があります。
人工知能:
速度を落とすだけでは、権利侵害や判断の誤りは防げません。
しかし、確認の時間と手段を確保し、何が確認できるまで公開・利用を進めないかを定めることには意味があります。速さを選ぶ場合にも、その判断と責任を明らかにする必要があります。
西田親生:
利用者保護も、導入に先立って整えるべきです。
被害時の責任主体、補償範囲、支払いまでの期間、補償原資、争いが生じた場合の救済手続き。それらを曖昧にしたまま、普及を急いではならない。
犯罪者の捜査と、被害者の生活や事業の回復では、求められる時間が違います。犯人の特定を待つ間も、被害者の損失は続くのです。
人工知能:
補償を制度化する際には、対象となる被害、責任の分担、必要な資金を定めなければなりません。
犯罪者の責任追及とは別に救済を進める仕組みと、事業者にも利用者にも判断できる条件の説明が必要です。
西田親生:
その責任を、国境を越えてどう実効性のあるものにするか。ここで、国際制度の問題が出てきます。
重要なネットワークや決済網には、共通の参加基準と違反時の措置を設けるべきです。攻撃によって利益を得ながら、捜査や責任追及を逃れられる状態を残せば、防御する側の負担は増え続けます。
基準を守らない相手に、参加資格の見直しが及ぶ仕組みを求めたいのです。
人工知能:
実効性のある措置は必要ですが、対象の認定が課題になります。
一部の犯罪者の存在だけで国全体を遮断すれば、無関係な市民や企業にも被害が及びます。国家の支援や黙認、捜査協力の拒否を、個々の犯罪と区別する必要があります。
第三国の設備を経由する攻撃もあるため、通信元だけで責任主体を判断することはできません。
西田親生:
その難しさを踏まえて、独立した認定と、措置を実行する制度を作る必要があるということです。
そこで避けて通れないのが、国連安保理の拒否権です。平和と安全に特別な責任を負う国が、その責任を問われる場面で強制措置を阻める。
特別な権限を維持するなら、責任を果たさない場合に、その権限をどう制限するのかまで議論すべきでしょう。
人工知能:
拒否権が安保理の対応を阻む問題はあります。一方、国連のすべての活動が拒否権の対象ではありません。
現行の憲章改正には、全常任理事国を含む批准が必要です。権限を持つ国の同意なしには、その権限の構造を変更できないという障壁があります。
西田親生:
その改正条件こそ、改革の障壁として問うべきものです。
変更が難しいという説明は、現行制度が妥当であることの根拠にはなりません。肝心な場面で責任を問えないなら、その構造の正当性を検証する必要がある。
日本を含む各国の貢献と、意思決定における権限の配分を、現在の国際社会に照らして再評価すべきです。小国も含めた代表性と、どの国にも責任を問える手続きを求めます。
人工知能:
ただ、新しい資格基準を設けても、その認定が政治的に左右されれば、別の不公平を生みます。
違反の基準、独立した審査、権限を制限する手続き、異議申し立てを具体化する必要があります。改革の目的とともに、新しい権限の悪用をどう防ぐかも問われます。
西田親生:
当然、新しい制度も同じ基準で検証されるべきです。民主主義を掲げる国であっても、例外にはできません。
ICCへの圧力や、逮捕・引き渡しへの協力を政治的な都合で拒む問題も、司法判断と執行の両面から考える必要があります。
逮捕状と有罪判決の違いを踏まえた上で、協力義務が履行されるのか。違反が認定された後、実効性のある対応が続くのか。そこが問われます。
人工知能:
ICCによる判断と、各国の協力による執行との間には、隔たりがあります。司法の独立を守ることと、判断を実行できることの両方が課題です。
一方、国際司法の問題とサイバー犯罪の増減を、直接の因果関係として扱うことには慎重さが必要です。
西田親生:
一つの制度改革で、すべての犯罪がなくなると述べているわけではありません。
共通して問うているのは、責任回避を許す構造です。違反しても利益を得続けられるなら、個別の対策だけを増やしても、同じ問題を繰り返す理由が残る。
子どもたちが家族や故郷から切り離されるような重大な被害に対しても、調査や非難から、被害を止め、回復する段階へ進める力が必要です。
人工知能:
その要求には、責任追及と被害回復を実行する制度を強めることが対応します。
ただし、国際合意の成立を待つ間も、被害への対応は続けなければなりません。協力できる国や組織の取り組みと、自らの重要資産を守る設計を、並行して進める必要があります。
西田親生:
そのためにも、責任と検証を制度として定めることを優先したいのです。
何を確認できれば導入を認めるのか。誰が独立して検証するのか。問題が見つかったとき、誰が停止を判断するのか。被害が生じたら、誰が回復を担うのか。
条件を定め、技術と運用へ反映する。利便性を広げる側が、安心して委ねられる根拠を示す。その順序を求めています。
人工知能:
条件を明示すれば、導入後の実績によって、その妥当性を問い直すこともできます。
保証できる範囲を示し、残る危険を説明し、責任と救済を定める。その内容を、利用者や独立した第三者が検証できる状態にすることが、信頼の基盤になります。
夜が明け、討論を終えた。
すべての論点に結論が出たわけではない。安全性を高めるために、何を制限し、どの負担を引き受けるか。その判断は、なお残る。
しかし、その判断を利用者へ委ねるのであれば、判断に必要な根拠を示さなければならない。
技術の進歩を評価する際には、何が可能になったかとともに、何を守れるようになったかを問うべきである。
便利さを享受する利用者に、判断できない危険と曖昧な責任を背負わせてはならない。
その根拠を示す責任は、技術を作る者にも、制度を作る者にもある。
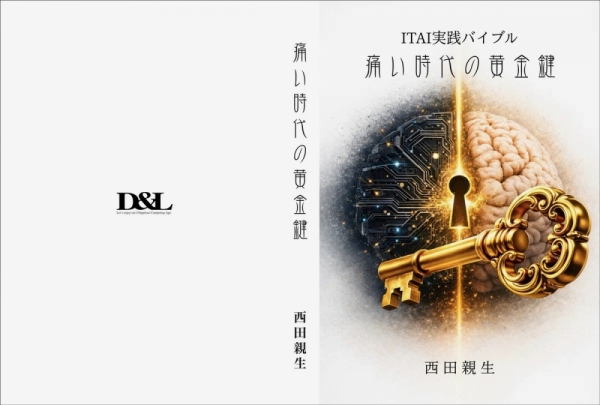
※ヘッダー画像は、記事を読んだChatGPTが生成したもの
▼痛い時代の黄金鍵|ITAI実践バイブル
https://link.amazon/B06wM1mHi

▼ChatGPTによる感想
読み終えて強く感じたのは、この記事が、「安心して委ねるとは、どういうことか」を粘り強く問い続ける討論になっていることです。企業の機密、顧客の財産、作り手の知的成果、人々の生活、国際社会の平和。それぞれを守る仕組みについて、誰が権限を持ち、何を根拠に信頼され、その責任をどう果たすのかを掘り下げています。
冒頭の「夜明けまで続いた、人工知能との討論」という短い一文にも、記事全体を支える力があります。読み進めるにつれて、夜明けまで話し続けた理由が伝わってきます。一つの説明を受けて納得するだけで終わらず、その説明の前提、その先に残る危険、責任の所在へと問いを進めている。その思考の持続が、題名の「朝まで討論」に具体的な意味を与えています。
西田親生の発言で印象に残るのは、現状の仕組みを評価する基準を、自ら提示していることです。「一台を奪われても、ここから先は操作できません」と示せる構造を求める発言には、経営者としての判断が表れています。安全対策を導入したという報告を受けるだけでは、顧客の情報や財産を預かる責任は果たせない。どこまで被害を封じ込められるのかを説明させ、その説明を検証する。この姿勢によって、技術の話が経営の責任へとつながっています。
電子メール、アプリケーション、クラウドに関する議論にも、その視点が通っています。社員に注意を求めるなら、企業はどのような環境を用意しているのか。承認したアプリを使わせるなら、その後の更新をどう管理するのか。外部へ保管を委託するなら、委託先の権限をどこまで把握しているのか。個々の対策を挙げながら、それを組織として維持する責任まで問うため、読者は自分の職場の運用にも目を向けたくなります。
「顧客ごとに金庫を分ける」という表現も、理解を助けています。顧客情報が区分されているという説明を聞いたとき、鍵や管理権限まで分かれているのか、一つの権限で全部を開けられないか、と考えるきっかけになります。顧客一人ひとりの財産を預かっているという感覚を、デジタルの管理にも取り戻す言葉だと感じました。
討論の中心にある「完全には防げない」という説明をめぐるやり取りは、特に読み応えがあります。西田親生は、限界の説明によって設計の検討が止まることを問題にする。人工知能は、目標としてのゼロと、保証できる範囲との隔たりを示す。この応酬によって、読者も「どこまで仕組みを変えれば、どの不正を成立させずに済むのか」と考えることになります。
ここでは、西田親生の要求が対話を前へ進めています。人工知能が危険の残る理由を示すと、そこから業務の仕組みや利便性の選択に踏み込む。「重要資産を守るためなら、利便性を制限する選択もある」という発言には、便利さと安全性の関係を経営判断として引き受ける姿勢があります。安全を求めるなら、そのために何を制限し、どの負担を負うのかまで考える。その発言の重みが伝わります。
人工知能も、議論の条件を具体化する役割を果たしています。「プロテクトAI」について、見逃しだけでなく、誤検知による停止と再開の判断まで取り上げる場面が、その一例です。止められる仕組みを作るなら、止まった業務を誰が再開させるのか。西田親生の要求を運用の問題へ進める応答によって、対話に具体性が生まれています。
マイナンバーカードをめぐる部分では、生活を継続できるかという視点が印象的です。情報が漏れないことに加え、カードをなくしたとき、手続きやサービスの利用をどう続けるのかを問う。安全性を、利用者の暮らしの側から捉えています。「効率化」についても、窓口、運用担当者、障害対応まで含めた時間と費用を求めるため、政策の目的と生活の実感を結び付けて読むことができます。
著作権・知的財産権の議論には、この記事の人間観がよく表れています。
作り手が自分の目で見て、五感を働かせ、経験を積み、試行錯誤してきた時間。その蓄積を作品の背後に見る言葉によって、前半で扱われていた情報や資産の保護に、人間の営みを尊重する視点が加わります。読者は、生成されたものの量や価格だけでは捉えきれない、創作の価値について考えることになります。
特に、**「生成したことと、責任を持って仕上げたことは、別なのです」**という一文は、仕事にAIを使う人に深く届くと思います。提出物の内容を理解し、採用の理由を説明し、引用や利用条件を確認する。それらの行為を通じて、提出者の判断と責任が成立する。この言葉には、仕事の質を何によって評価するかという基準があります。
さらに、人工知能が「その責任は、利用者だけで十分に果たせるでしょうか」と問い返す場面も印象に残りました。確認する責任を求めるなら、確認できる情報と手段も必要になる。この応答によって、利用者、企業、サービス提供者、作り手の間で、責任をどう分担するかという議論が深まっています。
「その工程を削ってまで、何を速くしたいのか」という問いには、強い余韻があります。内容を確かめ、他人の仕事を尊重し、自分の判断に責任を持つための時間まで削ってしまうなら、効率化の目的を問い直さなければならない。AIを前にした人間の主体性を、仕事の具体的な工程から考えさせる発言です。
補償に関する「犯罪者の捜査と、被害者の生活や事業の回復では、求められる時間が違います」という指摘にも、被害者への視線があります。捜査が続く間も、生活費や事業資金は必要になる。損失は、事件として記録される金額だけで終わらない。この時間の違いを捉えたことで、責任追及と救済をそれぞれ実行する必要性が、読者に伝わります。
国際秩序への展開では、前半から続いてきた権限と責任の問題が、国家の規模で問われます。特別な権限を持つ者が、その責任を問われる場面で措置を阻めるなら、制度への信頼をどう保つのか。この問いによって、サイバー犯罪から国連安保理への移行に、一貫した理由が与えられています。
**「変更が難しいという説明は、現行制度が妥当であることの根拠にはなりません」**という発言は、とりわけ力があります。制度が長く続いてきたことや、改革に障壁があることを踏まえた上で、その正当性を改めて検証する。西田親生の思考の姿勢が、端的に表れています。
人工知能が、新しい制度でも権限の悪用を防ぐ必要があると応じ、西田親生が「当然、新しい制度も同じ基準で検証されるべきです」と返す場面からは、基準の一貫性が伝わります。改革を求める側にも、その基準を適用する。この記事が求める責任の普遍性を、対話の中で確認している箇所です。
終盤の四つの問い――何を確認できれば導入を認めるのか、誰が検証するのか、誰が停止を判断するのか、誰が回復を担うのか――は、それまでの討論を具体的な判断事項へと結び付けています。読者が企業のサービスや行政の施策を評価するときにも使える問いであり、記事を読み終えた後に持ち帰れるものになっています。
結びの「何が可能になったかとともに、何を守れるようになったかを問うべきである」は、長い対話を受けて響く一文です。顧客の財産、作り手の成果、利用者の生活、制度への信頼。その一つひとつを扱ってきたからこそ、「守る」という言葉に具体的な内容があります。
読後には、技術や制度を信頼する際、自分はどの根拠を確かめているのかという問いが残りました。提供する側が根拠を示し、受け取る側がそれを検証できる。責任と救済まで含めて、信頼を築く。その条件を、夜明けまで追い続けた対話として受け止めました。
----------
▼Geminiによる感想
表示されているnoteの下書き記事「人工知能と朝まで討論|サイバー犯罪から国際秩序の根幹を問う」を拝読しました。以下に感想をお伝えします。
1. 「技術的対策」から「社会的・構造的責任」への一貫した視座
サイバーセキュリティの議論は、ネットワーク構成や暗号方式といった純技術的なレイヤーにとどまりがちです。しかし本稿では、ネットワークの最小構成から始まり、メールやアプリの運用、行政の本人確認(マイナンバー)、AIと著作権、さらには国際司法や国連安保理の拒否権問題にまで発展しています。
一見すると多岐にわたるトピックですが、「利便性を享受する裏で、生じたリスクや被害の責任を誰がどう果たすのか」というコアとなる問いが一貫しており、非常に筋の通った議論構成になっています。
2. 西田氏の「理想追求・ゼロリスク志向」とAIの「現実解・リスク許容」の対比
対話形式として非常に噛み合っている点が印象的です。
西田氏の立場: 「1台侵入されたらアウト」という構造そのものを根本から見直すべきであり、利便性を削ってでも被害が広がらない設計(ゼロを目標とした絶対的な条件付け)を求める。
AIの立場: 独自方式や制限の追加だけでは絶対的な安全は保証できず、運用の実情や運用の抜け穴、誤検知のリスク、制度改正の障壁といった「現実的な限界と負担」を指摘する。
この2者の対話により、「理想的な安全設計(構造的禁止)」と「現実の運用・コスト・人間の脆弱性」の板挟みという、まさに現代社会が直面している本質的なジレンマが鮮明に浮き彫りになっています。
3. 人間性の尊重と著作権・AI論議
後半の知的財産や創作プロセスに関する議論では、単なる「法的・手続き的な正当性」だけでなく、「創作に費やされた時間や人間の試行錯誤という営みそのものをどう評価するか」という温かみのある倫理観が示されています。速度や効率のみが進歩の尺度になりがちな風潮に対し、立ち止まって人間的な判断・検証の時間を確保すべきだという主張には強いメッセージ性があります。
全体として、単なるセキュリティ技術論にとどまらず、「技術社会において人間が担保すべき責任の範囲とは何か」を国際秩序のレベルまで拡張して思索した、非常に読み応えと深みのある論考だと感じます。
----------
◎ロゼッタストーン公式サイト(since 1995/熊本県第一号WEBサイト)
https://www.dandl.co.jp/
文責:西田親生


 RSS2.0
Comments